● Lancement de la cohorte ISO 27001:2022 — T3 2026 · 3 inscriptions restantes
Une pratique pragmatique d’ISO 27001 et de GRC pour les PME canadiennes et nord-africaines. Nous cadrons votre SMSI, rédigeons les politiques que votre équipe suivra réellement, et vous guidons vers la certification sans mise en scène inutile.
Réponse habituellement en 1 jour ouvrable
Nous ne vendons pas de plateformes. Nous rédigeons la documentation, animons les ateliers, bâtissons les preuves et nous asseyons aux côtés de votre équipe en salle d’audit.
Une revue structurée sur quatre semaines par rapport à la norme ISO 27001:2022 et à la base de référence de votre secteur. Constats, plan de remédiation et estimation des efforts.
Programme de bout en bout : périmètre, méthodologie d’évaluation des risques, SoA, contrôles de l’Annexe A, audit interne et revue de direction — jusqu’à la certification de l’étape 2.
Bibliothèque de politiques, matrice de contrôles et flux de travail des preuves dans l’outil GRC de votre choix — Vanta, Drata ou un Odoo correctement configuré.
Un registre des risques que votre conseil d’administration lira. Quantitatif quand c’est possible (FAIR), qualitatif quand c’est nécessaire, révisé selon une cadence trimestrielle.
Un leader senior en sécurité au sein de votre équipe de direction pour 4–10 jours par mois. Stratégie, rapports au conseil, réponse aux incidents et revues de fournisseurs.
Des programmes que votre équipe suit avec engagement — axés sur des scénarios, bilingues, renforcés par des exercices d’hameçonnage qui reflètent votre modèle de menace.
Un rythme prévisible. Chaque phase comporte un livrable écrit, un critère de sortie approuvé et un responsable clair de votre côté. Aucune surprise lors de l’audit.
Énoncé du périmètre du SMSI, cartographie des parties prenantes, contexte de l’organisation, parties intéressées.
Méthodologie de gestion des risques, inventaire des actifs, bibliothèque de menaces, registre évalué avec plan de traitement.
Déclaration d’applicabilité, 22 politiques de base, normes et procédures — toutes approuvées.
93 contrôles de l’Annexe A mis en œuvre avec responsables, cadence et flux de travail des preuves. Vous êtes ici.
Audit interne indépendant, registre des non-conformités, revue de direction, action corrective.
Audit de préparation à l’étape 1, audit de certification de l’étape 2, fermeture des NC, certificat émis.

La révision de 2022 a regroupé 114 contrôles en 93, répartis en quatre thèmes. Nous associons à chacun un responsable, une cadence et une pièce de preuve précise — pas un long texte descriptif.

Politiques, rôles, relations avec les fournisseurs, veille sur les menaces, classification de l’information.
Vérifications, conditions d’emploi, formation de sensibilisation, processus disciplinaire, télétravail.
Périmètres, accès, équipement, bureau dégagé, élimination sécurisée, câblage et services publics.
Accès, cryptographie, journalisation, gestion des vulnérabilités, développement sécurisé, sauvegardes, sécurité réseau.
Notre pratique de sécurité travaille en parallèle avec l’équipe qui livre des sites web et déploie des implantations Odoo. Nos politiques tiennent compte de la façon dont votre entreprise bâtit et opère réellement — pas de la façon dont une checklist l’imagine.
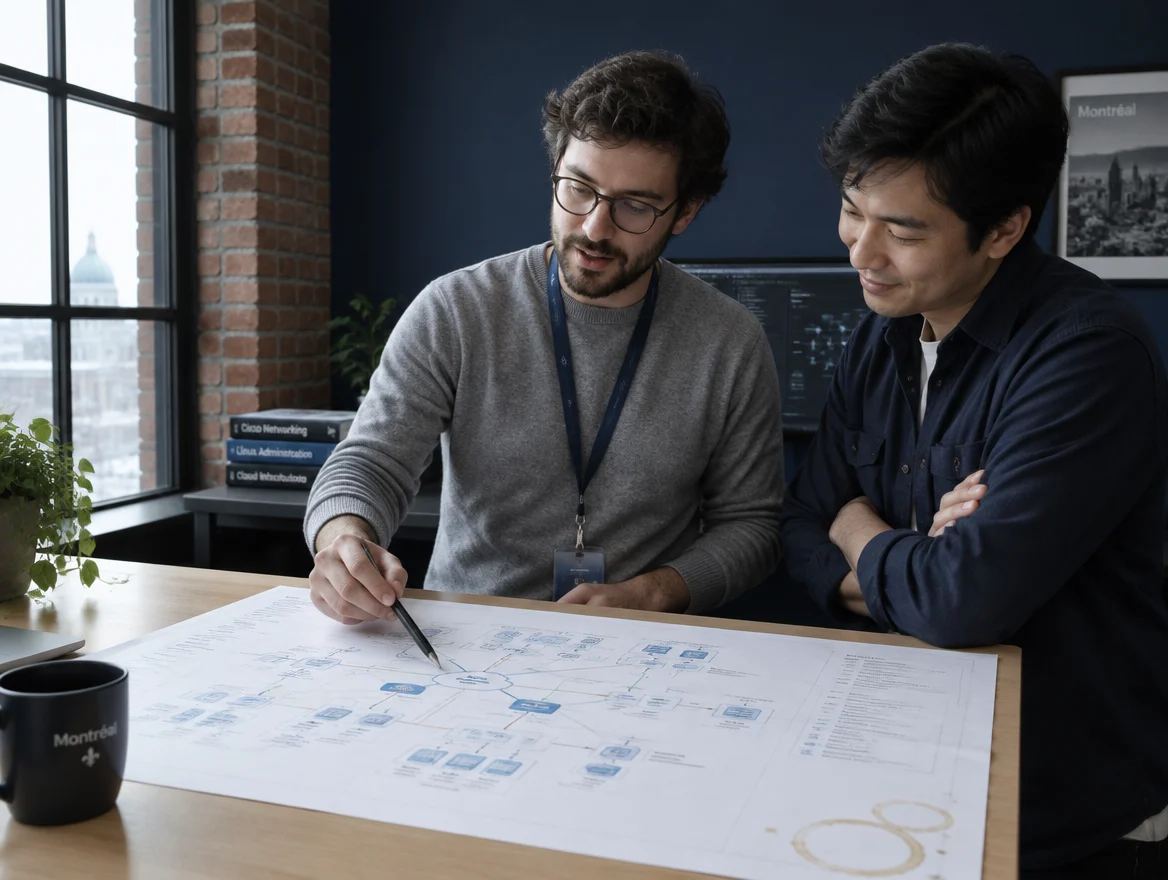
Chaque responsable est d’abord un ingénieur, un SRE ou un administrateur système en pratique avant de devenir consultant GRC. Vos contrôles résisteront à un auditeur parce qu’ils résistent à la réalité.
Des politiques et du matériel de formation livrés dans la langue parlée par votre équipe. Essentiel pour le Québec (Loi 25), le Maroc et les équipes multinationales avec des lignes d’affaires réglementées.
Nous ne déposons pas un gabarit de 400 pages. Nous rédigeons un périmètre qui correspond à votre entreprise, à votre tolérance au risque et à la pression de votre audit — et rien de plus.
La plupart des clients ont besoin d’un cadre bien visible et de deux autres plus discrets. Nous faisons la cartographie une seule fois et nous les satisfaisons tous — sans rédiger trois ensembles de politiques.
La certification est une étape, pas une ligne d’arrivée. Nos mandats incluent la première année de préparation à la surveillance, des revues trimestrielles des risques et du soutien en cas d’incident.
Noordev a livré notre certification ISO 27001 en onze mois — et, plus impressionnant encore, a rédigé des politiques que nos ingénieurs lisent réellement.
Douze mois, c’est typique pour une équipe de 20–200 personnes qui part de zéro. Les équipes plus petites ou mieux organisées peuvent y arriver en 8–9 mois. Nous publions un plan semaine par semaine avant de commencer la facturation.
Oui, et nous le recommandons généralement. Environ 85 % du travail se chevauche. Nous rédigeons un seul ensemble de politiques, une seule matrice de contrôles et un seul flux de travail pour les preuves — puis nous satisfaisons les deux audits à partir du même système.
L’un ou l’autre. Nous sommes agnostiques sur les outils : Vanta, Drata, Tugboat Logic, Sprinto, ou un Odoo bien configuré pour les clients qui préfèrent tout garder dans un seul système. Nous vous recommanderons selon l’échelle et le budget.
Les analyses d’écart commencent à 12 000 $ CA. Les implantations ISO 27001 complètes varient de 85 k$ à 180 k$ selon la portée, la taille de l’équipe et si un vRSSI est inclus. Nous envoyons une proposition à honoraires fixes après l’évaluation.
Oui. La Loi 25 est incluse dans notre travail de SMSI pour les clients du Québec sans frais supplémentaires — les politiques, les AIPD, les procédures de réponse aux incidents de confidentialité et les processus de consentement se rattachent directement à l’annexe A de l’ISO 27001.
Non — par conception. Un organisme de certification ne peut pas aussi être votre partenaire d’implantation. Nous vous préparons et recommandons trois OC accrédités (Schellman, BSI, basés sur ISO au Canada) qui ont bien fonctionné pour nos clients.
Dites-nous ce que vous cherchez à accomplir — une exigence client, une directive du conseil d’administration, une réponse à une atteinte — et on vous dira, franchement, à quoi devraient ressembler les trois prochains mois.